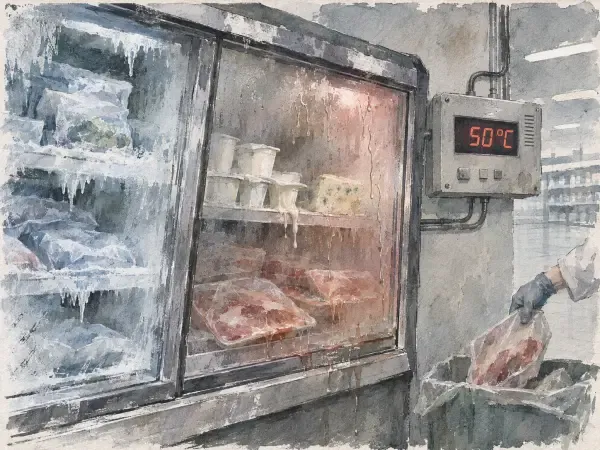
À Sjöbo, dans le sud de la Suède, les employés d’un supermarché ICA ont commencé leur lundi 2 novembre en vidant les congélateurs. Leurs systèmes de réfrigération avaient été piratés, avec des températures réglées à 50 °C. Des denrées devenues impropres à la vente ont fini à la benne.
La même nuit, des incidents similaires ont été signalés dans plusieurs pays européens. Carrefour Belgique a confirmé une cyberattaque touchant 15 de ses quelque 700 magasins. En Irlande, 13 supermarchés SuperValu ont retiré des produits frais et surgelés par précaution. Aux Pays-Bas, au moins 17 entreprises ont été touchées.
Trois semaines plus tôt, une première vague avait frappé des centaines de commerces français. Le parquet de Paris dénombrait environ 700 victimes. Cette fois, le phénomène dépasse les frontières françaises.
Une question demeure particulièrement troublante : pourquoi s’attaquer à des congélateurs ? À ce stade, personne n’a publiquement revendiqué ces opérations ni réclamé de rançon. Les pertes sont bien réelles pour les commerçants, mais le bénéfice des pirates reste introuvable.
Une attaque qui coûte beaucoup plus qu’elle ne rapporte
Le froid commercial présente une particularité : il suffit d’interrompre son fonctionnement pendant quelques heures pour provoquer des dégâts irréversibles. La viande décongelée, les produits laitiers réchauffés ou les surgelés dont la température n’est plus garantie doivent être retirés de la vente.
Pour l’attaquant, le coût peut être minime. Les installations modernes sont souvent supervisées à distance par un boîtier informatique qui permet à un frigoriste de consulter les températures, recevoir les alarmes et modifier les réglages sans se déplacer.
L’une des fonctions normales de ces installations est le dégivrage. Elle sert à éliminer la glace qui s’accumule sur les évaporateurs. En Belgique, l’installateur Sabcobel affirme que les pirates ont précisément détourné cette fonction. Une commande destinée à l’entretien devient alors un moyen de détruire les marchandises.
Pourquoi le faire ? Le vandalisme numérique est une première possibilité : provoquer des dégâts simplement parce qu’une faille le permet, éventuellement pour démontrer ses capacités. Les attaques pourraient aussi servir à tester des méthodes de sabotage, ou répondre à une volonté délibérée de perturber une activité économique.
Mais une autre explication mérite davantage d’attention : les pirates n’ont peut-être pas choisi les supermarchés. Ils ont pu choisir des équipements vulnérables accessibles sur Internet, quels que soient leurs propriétaires. Autrement dit, la cible pourrait être le système informatique plutôt que le commerce qu’il équipe.
Aucune de ces motivations n’est établie. L’absence de demande d’argent rend l’extorsion classique moins convaincante, sans permettre d’attribuer ces attaques à un groupe particulier ou à un État.
Des milliers de portes laissées ouvertes
En août, les chercheurs de Claroty avaient documenté plusieurs failles de contrôleurs frigorifiques Danfoss. Leur recherche avait notamment révélé des milliers d’interfaces de gestion directement accessibles depuis Internet.
Après les attaques françaises, Reuters en repérait encore au moins 4 500. Toutes n’étaient pas nécessairement vulnérables, mais leur exposition facilitait la recherche de cibles.
L’alerte française du CERT-FR concerne d’ailleurs plusieurs familles de contrôleurs, chez Danfoss, Copeland et Dixell. Les failles exploitées lors des attaques restent à établir.
Le cas néerlandais illustre particulièrement bien cette vulnérabilité. Selon Danfoss, les 17 entreprises touchées dans la nuit du 1er au 2 novembre sont principalement des boucheries et de petits commerces. Dans un entrepôt de produits congelés, des températures normalement fixées à -20 °C avaient été remontées à -10 °C. Une intervention rapide a permis de limiter les conséquences.
Danfoss avait pourtant prévenu ses clients dès le 13 octobre, après la première vague française. La plupart avaient sécurisé leurs installations, mais quelques-uns ne l’avaient pas fait. Selon le fabricant, les systèmes attaqués aux Pays-Bas utilisaient encore des mots de passe par défaut et n’étaient pas protégés par un réseau sécurisé.
Cette fois, la différence entre les entreprises protégées et celles restées exposées est particulièrement visible. Les grandes enseignes néerlandaises ont été épargnées, selon les informations disponibles, tandis que de petits commerces ont subi les attaques.
Que peut-il se passer ensuite ?
Les vulnérabilités concernent potentiellement bien plus que les supermarchés. Entrepôts frigorifiques, installations industrielles et équipements conservant certains médicaments utilisent également des systèmes de supervision à distance.
Cela ne signifie pas qu’ils seront les prochaines cibles. Mais la répétition des attaques montre que des équipements connectés, conçus avant tout pour fonctionner de manière fiable, peuvent devenir des points d’entrée informatiques.
À court terme, rien n’indique une menace générale sur l’approvisionnement alimentaire européen. Carrefour Belgique précise que tous ses magasins sont restés ouverts. Delhaize indique que ses centres de distribution fonctionnent normalement.
La prochaine attaque pourrait donc ressembler aux précédentes : quelques installations mal protégées, une intervention informatique très brève, puis des heures de travail et des marchandises perdues. Avec un risque particulièrement coûteux pour les petits exploitants qui disposent de moins de moyens techniques.
Comment empêcher la prochaine attaque ?
Les solutions existent déjà. Le CERT-FR a publié dès le 12 octobre une alerte technique détaillant les mesures à prendre.
La première consiste à supprimer l’accès direct aux interfaces de commande depuis Internet. Les techniciens peuvent continuer à intervenir à distance, mais à travers une connexion sécurisée, notamment un VPN, plutôt que par une interface ouverte à tous.
Viennent ensuite les mises à jour du logiciel interne, le remplacement des mots de passe par défaut et la vérification des programmes de dégivrage. Les installations anciennes qui ne reçoivent plus de correctifs nécessitent une attention particulière, voire un remplacement.
Une difficulté subsiste : couper brutalement la connexion peut aussi interrompre la télésurveillance indispensable à l’exploitation. Le CERT-FR recommande notamment de vérifier les obligations contractuelles d’assurance avant cette opération. Le bon objectif est de sécuriser l’accès sans perdre les alarmes ni le suivi des températures.
Pour les commerçants, restaurateurs, entrepôts ou autres entreprises exploitant des chambres froides, la question à poser au prestataire est simple : qui peut accéder à nos installations à distance, par quel moyen, et nos contrôleurs sont-ils toujours maintenus ?
Une surveillance capable de signaler rapidement une température anormale ou un changement de configuration peut également limiter les pertes. En Estonie, un installateur a déclaré avoir neutralisé une intrusion en quelques minutes, sans dégâts significatifs.
Pour les particuliers, ces événements ne justifient aucune inquiétude particulière concernant un réfrigérateur domestique ordinaire. La précaution générale reste de maintenir à jour les appareils connectés et de sécuriser leur accès lorsqu’ils proposent des fonctions de contrôle à distance.
Reste une responsabilité partagée. Les fabricants doivent fournir des équipements sécurisables et des correctifs, les installateurs les déployer, les exploitants entretenir leurs systèmes. Une chaîne de maintenance parfaitement organisée pour réparer une panne mécanique doit désormais savoir prévenir une intrusion informatique.
L’ironie est que les technologies permettant aujourd’hui à un technicien d’éviter un déplacement peuvent aussi permettre à un inconnu de saboter un magasin situé à des milliers de kilomètres. Le défi est de conserver le premier avantage tout en supprimant le second.
Sources consultées
- CERT-FR / ANSSIIncident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
- Carrefour BelgiqueImpact très limité sur les installations frigorifiques chez Carrefour Belgique
- Claroty Team82Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
- NOSOok koelsystemen in Nederland aangevallen, bij 17 bedrijven temperatuur aangepast
- ReutersNew cyberattack on supermarket fridges sweeps across Europe
- Associated PressFreezers at supermarkets in several European countries hit by apparent cyberattacks