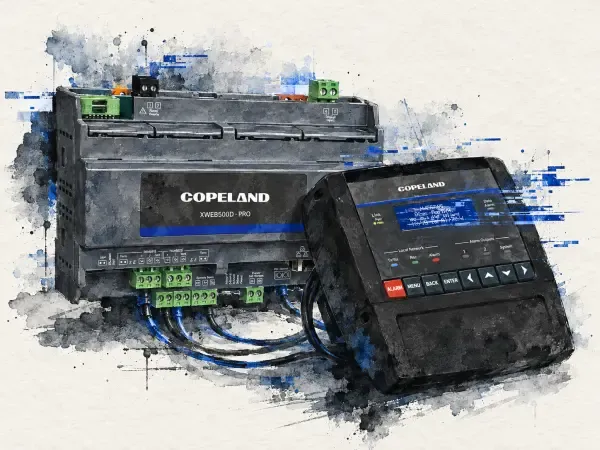
Un mini-réfrigérateur fabriqué pour l’expérience, un boîtier de commande industriel et un programme informatique. Le 9 août 2026, des chercheurs en cybersécurité publient une démonstration troublante : en prenant le contrôle du boîtier, ils peuvent arrêter le refroidissement et manipuler la température affichée. Le contenu du réfrigérateur peut se réchauffer sans que l’écran signale nécessairement la panne de refroidissement.
Deux mois plus tard, dans la nuit du 11 au 12 octobre, des pirates s’attaquent aux installations frigorifiques de supermarchés français. Des équipements sont poussés jusqu’à 50 °C, des marchandises doivent être détruites. Le 13 octobre, le ministre de l’Économie Roland Lescure annonce 700 magasins touchés, soit environ 7 % des 10 000 établissements de distribution alimentaire qu’il évoque.
Le rapprochement est frappant. Il révèle surtout une faiblesse méconnue de la chaîne du froid : des équipements capables de commander physiquement des installations entières sont parfois accessibles depuis Internet.
Un frigo saboté sans entrer dans le magasin
L’expérience d’août est l’œuvre de Team82, l’équipe de recherche de l’entreprise américaine Claroty. Elle porte sur le contrôleur XWEB Pro du fabricant Copeland, utilisé pour superviser des installations frigorifiques commerciales.
Les chercheurs ont identifié 23 vulnérabilités, dont 21 de gravité élevée. Certaines permettent de contourner l’authentification et d’obtenir les privilèges nécessaires pour commander l’appareil.
Le programme développé pour leur démonstration pouvait agir sur les ventilateurs, le système de refroidissement et les informations affichées par le contrôleur.
Dans un supermarché, ce type de boîtier supervise plusieurs équipements : compresseurs, ventilateurs, sondes de température et dispositifs de dégivrage. Il permet aux frigoristes de surveiller les installations et d’effectuer certaines opérations de maintenance à distance.
Cette commodité crée aussi un point d’entrée. Un attaquant qui compromet l’interface de supervision peut agir sur les machines qu’elle pilote, sans devoir pirater les caisses ou le système informatique central de l’enseigne.
La démonstration de Claroty et les attaques d’octobre ne reposent pas nécessairement sur les mêmes failles. Les enquêteurs n’ont pas publiquement établi la méthode exacte employée dans les magasins français.
Mais le matériel appartient bien à une famille concernée par l’alerte officielle : le 13 octobre, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) a confirmé des compromissions de contrôleurs Copeland XWEB et Dixell XWEB, aux côtés des séries AK-SM et AK-SC du fabricant danois Danfoss. Le modèle précis XWEB Pro utilisé dans l’expérience n’a pas été identifié publiquement comme celui compromis dans les magasins.
Des correctifs disponibles, des appareils toujours exposés
L’avertissement scientifique était accompagné de solutions techniques. Copeland avait corrigé les vulnérabilités étudiées par Claroty dans une mise à jour publiée avant la présentation d’août. Danfoss avait également fourni dès 2025 des correctifs pour plusieurs failles de ses contrôleurs AK-SM 800A, elles aussi documentées par les chercheurs.
Le problème se déplace alors vers les installations réellement utilisées.
Dans une déclaration rapportée par Reuters, Danfoss reconnaît que de nombreux appareils affectés en France fonctionnaient avec des logiciels anciens ou étaient arrivés en fin de vie, sans nouvelles mises à jour de sécurité.
Le 13 octobre, Reuters a encore identifié au moins 4 500 interfaces Danfoss visibles sur Internet, lors d’un relevé qui ne se limitait pas à la France. Il s’agit d’appareils accessibles, pas d’autant de machines dont la vulnérabilité serait démontrée. D’après les observations de l’entreprise française Onyphe rapportées par Reuters, les versions anciennes restaient largement représentées parmi ces interfaces publiques.
La protection dépend ainsi de plusieurs acteurs. Les fabricants fournissent les correctifs, les installateurs et les frigoristes interviennent sur les équipements, les exploitants organisent leur maintenance. Un contrôleur peut continuer à remplir parfaitement sa fonction frigorifique alors que son logiciel ne bénéficie plus d’aucun suivi de sécurité.
L’ANSSI demande désormais de supprimer l’exposition directe de ces équipements sur Internet. Leur télémaintenance peut être rétablie à travers un réseau protégé ou une connexion VPN sécurisée, avec les mises à jour disponibles et une vérification des paramètres.
L’agence prévient que les campagnes d’attaques sont probablement toujours en cours. Elle formule une mise en garde particulièrement nette : réinitialiser un appareil obsolète encore accessible depuis Internet le laisse exposé à une nouvelle compromission.
Des rayons réparés, une vulnérabilité plus longue à éliminer
Les conséquences commerciales commencent à être maîtrisées. Mercredi 14 octobre, le Groupement Mousquetaires annonçait que les installations frigorifiques de ses 300 magasins Intermarché et Netto concernés étaient de nouveau opérationnelles. Le remplissage des rayons devait se poursuivre jusqu’à la fin de la semaine, en mobilisant fournisseurs, transporteurs et salariés.
Les pertes sont considérables pour certains établissements. À l’Intermarché de La Villette, à Paris, une alerte donnée vers 4 heures du matin a permis de sauver une grande partie des produits frais. Les congélateurs avaient déjà atteint près de 40 °C : leurs marchandises ont dû être jetées.
Le gouvernement assure que l’approvisionnement alimentaire national reste garanti. Le bilan financier consolidé des destructions demeure inconnu. Les auteurs des attaques n’ont pas été identifiés et aucune revendication publique n’a été établie.
L’affaire illustre une forme de sabotage dont la portée dépasse les supermarchés. Les mêmes principes de supervision à distance existent dans les entrepôts frigorifiques et d’autres installations qui protègent des produits sensibles à la température, notamment certains médicaments. Leur exposition réelle et leurs protections doivent être évaluées séparément.
Reste une opération moins visible : retrouver les anciens contrôleurs encore reliés directement à Internet et fermer cet accès avant la prochaine attaque.
Sources consultées
- Claroty / Team82Chilling Discoveries: Unpacking Vulnerabilities in Copeland XWEB Pro Controllers
- ANSSI / CERT-FRIncident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
- Assemblée nationaleCompte rendu de la première séance du mardi 13 octobre 2026
- ReutersInvestigators hunt French supermarket fridge hackers, no claim of responsibility
- Le ParisienCyberattaque contre les réfrigérateurs des supermarchés : vers un retour à la normale dans les rayons ce week-end ?
- Associated PressCyberattack disrupts supermarkets in France, raises food supply security fears