À Évry-Courcouronnes, des chercheurs de Télécom SudParis ont découvert une faille de sécurité dans un logiciel sans regarder une seule ligne de son code. Leur méthode consiste à observer les réactions du programme face à des milliers de messages et à reconstruire son fonctionnement caché. Une approche qui a permis d’identifier une vulnérabilité critique dans wolfSSH, une bibliothèque de communication sécurisée, ensuite corrigée par son éditeur.
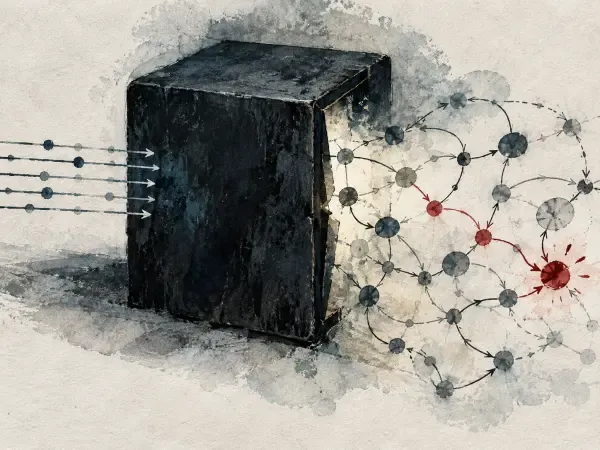
L’idée paraît paradoxale : pour trouver une erreur dans un logiciel, il faut généralement en examiner le code, comprendre son architecture ou vérifier les scénarios prévus par ses concepteurs. L’équipe de Télécom SudParis a choisi une autre voie. Elle traite le logiciel comme une boîte noire, en lui envoyant des séquences de messages et en analysant ses réponses.
Cette technique permet de reconstruire une machine à états, c’est-à-dire une représentation des différentes situations et transitions possibles du programme. Le chercheur ne voit pas directement les règles internes du logiciel, mais il peut déduire son comportement à partir de ses réactions. C’est dans ces enchaînements inattendus que peuvent apparaître certaines faiblesses.
La démonstration a été faite sur wolfSSH, une bibliothèque utilisée pour établir des communications sécurisées dans des environnements où les ressources informatiques sont limitées. Les chercheurs Olivier Levillain, de Télécom SudParis, et Aina Toky Rasoamanana ont identifié une erreur dans la gestion de certaines séquences d’authentification. La vulnérabilité, référencée CVE-2025-14942, pouvait dans certaines conditions permettre un contournement du mécanisme d’authentification ou une divulgation d’informations sensibles. Elle a été corrigée avec la version 1.4.22 de wolfSSH publiée en janvier 2026.
Le cas wolfSSH sert surtout de preuve de fonctionnement. L’intérêt de la méthode est ailleurs : les logiciels modernes communiquent souvent selon des protocoles complexes, notamment dans l’automobile, l’industrie ou les objets connectés. Dans ces systèmes, une erreur ne vient pas toujours d’une instruction mal écrite, mais parfois d’une combinaison de comportements que personne n’avait anticipée.
Les tests automatiques existent déjà depuis longtemps, mais ils reposent souvent sur des scénarios préparés à l’avance. L’inférence de machines à états cherche au contraire à explorer automatiquement des comportements inconnus. Elle pourrait aider les ingénieurs à repérer plus tôt certaines erreurs de logique dans des logiciels dont la complexité augmente.
La recherche menée en Essonne montre une spécialité de Télécom SudParis : développer des méthodes pour vérifier des logiciels toujours plus complexes, notamment lorsqu’ils équipent des systèmes embarqués. Découvrir un défaut avant le déploiement peut éviter des corrections coûteuses une fois les produits en circulation.
La méthode reste issue d’un travail de recherche appliquée. Aucun déploiement industriel à grande échelle n’est annoncé à ce stade. Mais avec wolfSSH, les chercheurs ont obtenu un cas réel où leur approche a détecté un comportement problématique qui avait échappé aux vérifications classiques.
À Télécom SudParis, cette recherche explore une nouvelle manière de mettre les logiciels à l’épreuve : non pas en ouvrant leur code, mais en apprenant à lire leurs réactions.